La transizione digitale non si limita a impilare strumenti SaaS. Richiede una sequenza precisa, una governance adeguata e una lettura attenta delle normative che si stanno inasprendo, in particolare con l’entrata in vigore progressiva dell’AI Act europeo. Ecco 12 consigli operativi per strutturare questo progetto senza subirlo.
1. Mappare il debito tecnico prima di ogni implementazione
Osserviamo che la maggior parte dei progetti di digitalizzazione fallisce non per mancanza di budget, ma perché il debito tecnico esistente non è mai stato documentato. Server obsoleti, database non normalizzati, API interne senza versioning: ogni strato non inventariato diventa un punto di attrito durante l’integrazione di nuovi strumenti.
Prima di selezionare un ERP o un CRM, eseguite un audit completo della vostra infrastruttura. Elencate le dipendenze tra i sistemi, identificate i componenti software a fine vita e quantificate il costo di aggiornamento. Questo lavoro condiziona la reale fattibilità della vostra roadmap digitale.
2. Nominare un responsabile dei dati sin dall’avvio del progetto
La governance dei dati non può più essere trattata come un argomento secondario. Con l’AI Act europeo entrato in vigore il 1° agosto 2024 e le sue obbligazioni progressive, ogni azienda che sviluppa, integra o implementa sistemi di IA deve documentare la qualità e la tracciabilità dei propri set di dati.
Un supporto strutturato accelera questa messa in conformità, come propone https://www.been-online.net/ per le aziende impegnate nella loro trasformazione digitale. Designare un data owner per ogni area garantisce che ogni dipartimento rimanga proprietario della qualità dei propri dati, senza diluizione di responsabilità.
3. Dare priorità a un ERP modulare piuttosto che a un’implementazione monolitica
Il riflesso di implementare un ERP completo in un’unica ondata genera costi aggiuntivi e resistenze interne massicce. Raccomandiamo di iniziare con un modulo critico per il business (gestione degli acquisti, fatturazione, logistica) e di estendere progressivamente il perimetro.
Questo approccio modulare riduce i costi di integrazione iniziali e consente di convalidare i processi aziendali prima di industrializzarli. Facilita anche la formazione dei team, che assorbono il cambiamento a tappe.
4. Integrare un CRM orientato al processo cliente, non un semplice elenco di contatti
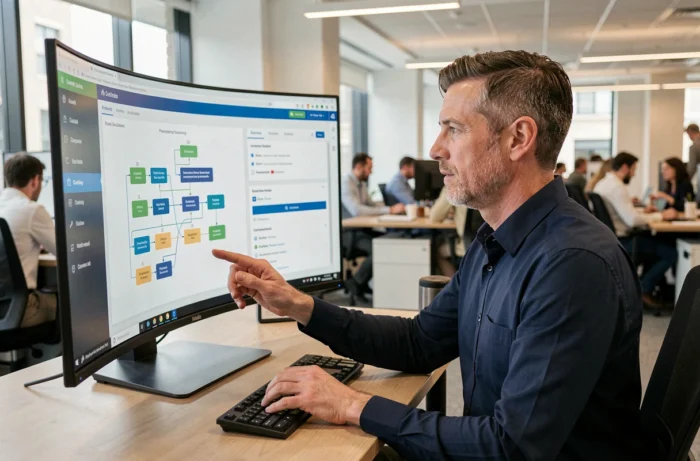
Un CRM mal configurato diventa un file Excel glorificato. Lo strumento deve riflettere il vostro ciclo di vendita reale: fasi di qualificazione, scoring dei lead, attivatori di azioni automatizzate. Ogni campo personalizzato deve rispondere a un bisogno di gestione identificato.
Prima di scegliere la soluzione, modellate il percorso cliente dall’inizio alla fine. Identificate i punti di attrito dove i dati si perdono tra i team commerciali, marketing e supporto. Il CRM risolve queste interruzioni, a condizione che il processo sia chiaro prima della configurazione.
5. Sottoporre ogni strumento a un audit di conformità GDPR e AI Act
Il perimetro normativo della digitalizzazione si estende ora alla governance degli usi dell’IA. La CNIL ricorda che i divieti sui sistemi a rischio inaccettabile si applicano dal 2 febbraio 2025, e che le obbligazioni di trasparenza dell’AI Act si applicano a partire dal 2 agosto 2026.
Concretamente, se la vostra azienda utilizza chatbot o diffonde contenuti generati dall’IA, dovrete informare l’utente di questa interazione. Integrare questa verifica nel vostro processo di selezione degli strumenti, non dopo l’implementazione.
6. Costruire un piano di formazione per ruolo, non per strumento
Formare « tutti su tutto » diluisce l’apprendimento. Un contabile non ha bisogno di padroneggiare il modulo di marketing automation, e un commerciale non sfrutterà mai le funzioni di reporting finanziario. Strutturate la formazione attorno ai ruoli aziendali:
- Team commerciali: CRM, pipeline di vendita, scoring dei lead e follow-up automatizzati
- Funzioni di supporto: ERP, gestione dei ticket, cruscotti di monitoraggio dei costi
- Direzione: lettura dei KPI, arbitraggio di bilancio sui dati consolidati, governance IA
Questa suddivisione riduce il tempo di formazione complessivo e migliora il tasso di adozione reale.
7. Misurare i costi nascosti della digitalizzazione prima di budgetizzare
Le licenze software rappresentano solo una frazione del budget reale. Le voci spesso sottovalutate sono la migrazione dei dati storici, la personalizzazione dei flussi di lavoro, la manutenzione correttiva post-implementazione e il tempo produttivo perso durante la fase di adattamento.
Prevedete un budget di contingenza di almeno un quarto del budget iniziale per assorbire questi imprevisti. Senza questo margine, il progetto rischia un congelamento parziale già al primo superamento.
8. Automatizzare i processi ripetitivi prima di investire nell’IA generativa
Troppo spesso le aziende vogliono implementare modelli di IA generativa mentre i loro processi di base rimangono manuali. Iniziate automatizzando l’inserimento delle fatture, i solleciti ai clienti, la generazione di report periodici. Questi guadagni rapidi liberano tempo e producono dati strutturati, che alimenteranno poi strumenti più avanzati.
L’IA generativa senza solide fondamenta di dati produce risultati incoerenti. L’automazione dei processi aziendali costituisce la base necessaria.
9. Implementare un controllo a tappe con traguardi trimestrali
Una roadmap digitale senza traguardi intermedi diventa un documento di intenti. Suddividete il progetto in sprint trimestrali con deliverable misurabili: numero di utenti attivi sul nuovo strumento, tasso di completamento dei dati nel CRM, riduzione del tempo di elaborazione di un processo target.
Ogni traguardo deve includere un punto di decisione go/no-go che consenta di riorientare il progetto senza attendere la fine del ciclo completo.
10. Sicurezza informatica come prerequisito, non come progetto parallelo
La cybersecurity e la governance dei dati sono diventate un punto di blocco principale nei progetti di digitalizzazione che integrano l’IA. Ogni nuovo strumento connesso amplia la superficie di attacco. Autenticazione a più fattori, crittografia dei dati a riposo e in transito, segmentazione della rete: queste misure devono essere operative prima della messa in produzione.
Non trattate la sicurezza come un audit occasionale. Integratela in ogni sprint di implementazione, con test di penetrazione regolari.
11. Coinvolgere i reparti nella redazione dei capitolati
Un capitolato redatto esclusivamente dal reparto IT produce uno strumento tecnicamente conforme ma funzionalmente inadeguato. Gli utenti finali devono co-redigere le specifiche funzionali, convalidare i prototipi di interfaccia e testare ogni iterazione.
- Nominare un referente per ogni dipartimento, responsabile della convalida funzionale
- Organizzare workshop di co-progettazione prima di ogni fase di sviluppo
- Documentare i casi d’uso reali, non gli scenari teorici
12. Anticipare la conformità IA sin dalla fase di selezione dei fornitori
Un’azienda è soggetta all’AI Act non solo per la sua dimensione, ma per il suo ruolo nella catena IA: sviluppo, integrazione, implementazione o uso professionale. Dal 2 agosto 2025, le regole sui modelli di IA a uso generale si applicano già.
Richiedete ai vostri fornitori una documentazione chiara sulla classificazione del rischio dei loro sistemi, i set di dati di addestramento utilizzati e i meccanismi di supervisione umana previsti. Integrate questi criteri nei vostri bandi allo stesso modo di prezzo e tempi di consegna. Un fornitore incapace di rispondere a queste domande rappresenta un rischio normativo diretto per la vostra azienda.